La sécurité de WordPress en Chine cède sur deux fronts, et chaque fois sans bruit. Sur un serveur installé en Chine continentale, les serveurs de mise à jour de WordPress.org répondent par une erreur HTTP 429 : le cœur et les extensions ne se mettent plus à jour, et le tableau de bord n’en dit rien. L’extension de sécurité ajoutée pour pallier ce manque peut ensuite refouler les robots des moteurs de recherche chinois, ceux-là mêmes pour lesquels le site a été construit.
Aucune des deux ne se signale à l’écran. Toutes deux se vérifient pourtant dès aujourd’hui, sur votre propre installation.
| Problème | Origine | Ce que vous voyez | Premier remède |
|---|---|---|---|
| Les mises à jour s’arrêtent | WordPress.org limite le débit de certains réseaux chinois | Rien : ni notification, ni mise à jour de sécurité automatique | Un miroir, un proxy ou des mises à jour lancées hors de Chine continentale |
| Les règles de l’extension arrivent en retard | Wordfence gratuit reçoit ses nouvelles règles de pare-feu 30 jours après la version Premium | Une analyse qui ne signale rien | Rétablir les correctifs, l’extension en seconde ligne |
| Les robots sont refusés | Une limite de débit, une liste de blocage ou une règle par pays | Un nombre de pages indexées figé sur Baidu, 360 ou Shenma | Authentifier le robot par DNS inverse avant qu’une règle ne le compte |
Les serveurs de mise à jour répondent, puis refusent
Les sites de WordPress.org sont joignables depuis la Chine continentale. GreatFire, qui mesure l’accessibilité des sites depuis l’intérieur du Great Firewall, les juge accessibles l’un et l’autre.
GreatFire juge https://wordpress.org accessible depuis la Chine continentale : ses 13 tests concluants récents se sont tous connectés normalement, le dernier le 1er novembre 2026. http://api.wordpress.org s’est connecté lors de son unique test concluant récent, le 7 octobre 2026. Source : GreatFire, consulté le 3 novembre 2026. https://en.greatfire.org/https/wordpress.org et https://en.greatfire.org/http/api.wordpress.org
Le refus vient de WordPress.org lui-même.
À un utilisateur chinois qui recevait des erreurs HTTP 429, WordPress.org a répondu que plusieurs réseaux chinois étaient soumis à une limite de débit « en raison d’un niveau élevé d’abus et de trafic illégitime », et qu’il ne proposerait ni liste blanche ni moyen officiel de répliquer WordPress.org derrière un proxy chinois. Source : WordPress.org Meta Trac, ticket n° 5106, 21 mars 2020. https://web.archive.org/web/20260116133057/https://meta.trac.wordpress.org/ticket/5106
La suite figure en toutes lettres dans le code de WordPress. La vérification de version du cœur envoie une requête à api.wordpress.org, et toute réponse autre qu’un HTTP 200 interrompt aussitôt la fonction. Le crochet qui déclenche les mises à jour automatiques en arrière-plan se trouve plus loin. Il ne s’exécute jamais.
Dans WordPress 7.1.3, wp_version_check() s’arrête dès que la réponse est une erreur ou autre chose qu’un HTTP 200. Le crochet wp_maybe_auto_update, qui lance les mises à jour en arrière-plan, ne s’exécute qu’après une réponse valide. Les mises à jour mineures automatiques du cœur sont activées par défaut. Source : WordPress 7.1.3, wp-includes/update.php et wp-admin/includes/class-core-upgrader.php, consultés le 3 novembre 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-includes/update.php
Sur un serveur qui reçoit un 429, le filet de sécurité que WordPress prévoit pour les versions correctives ne sert donc à rien. Les extensions et les thèmes de l’annuaire WordPress.org interrogent la même API et se bloquent du même coup. Aucun e-mail ne part, aucune notification ne s’affiche. Le site reste figé sur les versions du jour où la limite a commencé à s’appliquer.
L’écran des mises à jour complique encore le diagnostic. WordPress enregistre l’heure de la vérification avant d’envoyer la requête, si bien qu’une vérification ratée paraît toute récente.
WordPress 7.1.3 attribue à last_checked l’heure courante avant que la requête ne parte vers api.wordpress.org, « to prevent multiple blocking requests if request hangs » (pour éviter de multiplier les requêtes bloquantes si l’une d’elles reste en suspens). L’écran Tableau de bord > Mises à jour affiche cette valeur sous la mention « Last checked on » (dernière vérification le). Source : WordPress 7.1.3, wp-includes/update.php et wp-admin/update-core.php, consultés le 3 novembre 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-admin/update-core.php
Sur un serveur en Chine continentale, un écran qui annonce une vérification faite ce matin et rien à mettre à jour ne prouve rien. Comparez les numéros de version de l’écran Extensions avec les pages des extensions sur WordPress.org, depuis un navigateur situé hors du serveur. S’ils diffèrent et que WordPress ne propose rien, les vérifications échouent.
Ce même 429 explique aussi la lenteur de l’administration, que détaille notre guide sur la lenteur de wp-admin en Chine. Celui-ci s’en tient aux correctifs.
Pourquoi la sécurité de WordPress en Chine se joue sur les correctifs
Neuf nouvelles failles WordPress sur dix touchent des extensions, et les plus graves sont exploitées dans les heures qui suivent leur publication.
Patchstack a recensé 11 334 nouvelles vulnérabilités dans l’écosystème WordPress en 2025, soit 42 % de plus qu’en 2024. 91 % concernaient des extensions et 9 % des thèmes ; le cœur de WordPress en comptait 6. Environ la moitié des vulnérabilités à fort impact ont été exploitées dans les 24 heures suivant leur divulgation. Source : Patchstack, State of WordPress Security in 2026, février 2026. https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
Quelques heures, donc, face à un site qui ne réclame plus la moindre mise à jour.
Encore faut-il qu’un correctif existe.
46 % des vulnérabilités recensées par Patchstack en 2025 n’avaient reçu aucun correctif de leur développeur au moment de leur divulgation publique. Source : Patchstack, State of WordPress Security in 2026, février 2026. https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
Même l’équipe qui installe chaque correctif le jour de sa sortie traverse donc une période d’exposition. Sur un serveur chinois privé de mises à jour, cette fenêtre reste ouverte jusqu’à ce que quelqu’un s’en aperçoive, et le tableau de bord ne lui donne aucune raison de regarder.
Quatre façons de tenir à jour un site hébergé en Chine
| Solution | Fonctionnement | Ce qu’elle vous coûte | Point de vigilance |
|---|---|---|---|
| Une extension miroir | WP-China-Yes, devenue WPCY.COM (3.9.3, testée jusqu’à WordPress 7.1), redirige les appels vers des miroirs en Chine continentale et revient à l’original quand un miroir tombe | Du code tiers entre votre site et ses mises à jour | Fermée dans l’annuaire WordPress.org en avril 2020, elle vit sur GitHub. Lisez son code avant de l’installer |
| Un proxy dans wp-config.php | WP_PROXY_HOST et WP_PROXY_PORT font passer les requêtes sortantes de WordPress par un proxy que vous exploitez hors des plages limitées | Un second serveur à entretenir | WP_PROXY_BYPASS_HOSTS permet aux services locaux et chinois de contourner le proxy |
| Des mises à jour faites ailleurs | Mettre à jour une copie de préproduction sur un serveur hors de Chine, la tester, puis déployer les fichiers sur le serveur chinois | Une chaîne de déploiement et quelqu’un pour la faire tourner | DISALLOW_FILE_MODS sur le site en production empêche le tableau de bord de le mettre à jour à moitié |
| Un contrat de maintenance | Quelqu’un tient le calendrier et compare les versions aux bulletins de sécurité | Un contrat avec une équipe extérieure | Demandez comment leurs mises à jour franchissent le 429 |
WordPress 7.1.3 lit WP_PROXY_HOST, WP_PROXY_PORT, WP_PROXY_USERNAME, WP_PROXY_PASSWORD et WP_PROXY_BYPASS_HOSTS dans wp-config.php. DISALLOW_FILE_MODS interdit toute modification de fichiers depuis l’administration, mises à jour et installations comprises. Source : WordPress 7.1.3, wp-includes/class-wp-http-proxy.php et wp-includes/load.php, consultés le 3 novembre 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-includes/class-wp-http-proxy.php
Le miroir est le plus rapide à mettre en place et le plus difficile à auditer. Sur les sites que nous exploitons, nous passons par le proxy ou par des fenêtres de mise à jour planifiées, comme l’explique notre page consacrée à WordPress en Chine.
Quelle que soit la solution retenue, il faut toujours que quelqu’un compare chaque semaine les numéros de version aux bulletins de sécurité, puisque WordPress ne le lui rappellera pas. Concrètement : lire les failles publiées dans la semaine pour chaque extension du site, mettre à jour d’abord une copie de préproduction, puis le serveur de production, et consigner par écrit, date à l’appui, ce qui a changé. Cette routine hebdomadaire est au cœur de notre service de maintenance et de support.
L’extension de sécurité ne remplace pas les correctifs
Quand un site ne peut plus se mettre à jour, le réflexe habituel est d’installer une extension de sécurité. Sur un serveur chinois, elle protège moins qu’on ne le croit, pour deux raisons.
La première tient au calendrier.
La version gratuite de Wordfence reçoit les nouvelles règles de pare-feu et les signatures de logiciels malveillants du Threat Defense Feed 30 jours après les clients Premium. Source : fichier readme de Wordfence 9.0.2, WordPress.org, mis à jour le 30 septembre 2026. https://wordpress.org/plugins/wordfence/
Trente jours, quand Patchstack mesure en heures le délai avant la première exploitation. Ce flux provient en outre des serveurs de Wordfence, et GreatFire n’a jamais testé noc1.wordfence.com, le principal hôte d’API de l’extension. Son comportement depuis la Chine continentale n’a pas été testé : nous ne lui attribuons donc aucun verdict. Quant aux mises à jour de l’extension elle-même, elles viennent de WordPress.org, derrière le même 429.
La seconde tient aux dégâts collatéraux. Deux réglages de deux extensions répandues peuvent éconduire les robots des moteurs chinois, et aucun des deux n’en garde trace là où l’on irait regarder.
Wordfence 9.0.2 est livré avec ses cinq limites de débit désactivées, et son seul réglage propre aux robots exempte les robots de Google authentifiés. Solid Security 10.0.6 est livré avec l’option « Default Ban List » désactivée ; une fois activée, elle inscrit dans la configuration du serveur une réponse 403 pour les agents utilisateurs contenant 360Spider, YisouSpider et EasouSpider. Source : code source de Wordfence et de Solid Security, WordPress.org, consulté les 9 et 29 octobre 2026. https://wordpress.org/plugins/wordfence/ et https://wordpress.org/plugins/better-wp-security/
Saisissez un chiffre dans le champ « If a crawler’s page views exceed » de Wordfence : Googlebot passe sans être compté, tandis que Baiduspider est traité comme n’importe quel autre robot. Au-delà de la limite, il reçoit une erreur 503. La liste de Solid Security, désormais distribuée sous le nom de Kadence Security, ferme la porte à 360 Search (360搜索) et à Shenma Search (神马搜索) au niveau du serveur, avant même que WordPress ne voie la requête. Baiduspider n’y figure pas.
Notre guide sur Baiduspider bloqué par Cloudflare et les règles WAF passe ces deux réglages en revue ligne par ligne. Il met aussi hors de cause les deux extensions de cache que l’on soupçonne d’abord : LiteSpeed Cache et W3 Total Cache sont livrées avec des listes d’agents utilisateurs vides et ne comportent aucune règle visant Baiduspider.
Authentifier le robot avant qu’une règle ne le compte
Un agent utilisateur n’est qu’un en-tête, et n’importe qui peut y inscrire ce qu’il veut. Le contrôle documenté par Baidu repose sur une résolution inverse.
Une adresse authentique de Baiduspider se résout en un nom d’hôte se terminant par .baidu.com ou .baidu.jp, et la résolution directe de ce nom doit renvoyer l’adresse d’origine. Baidu indique que les plages d’adresses IP de son robot changent et qu’il ne peut pas les publier. Source : Baidu Search Resource Platform (百度搜索资源平台), février 2022. https://ziyuan.baidu.com/college/articleinfo?id=3378
Voilà qui disqualifie la liste blanche d’adresses IP recopiée d’un billet de blog, la seule que Wordfence accepte. Mieux vaut limiter le débit des robots en bordure de réseau, où une règle peut d’abord effectuer la résolution, ou laisser désactivées dans l’extension les limites qui leur sont propres.
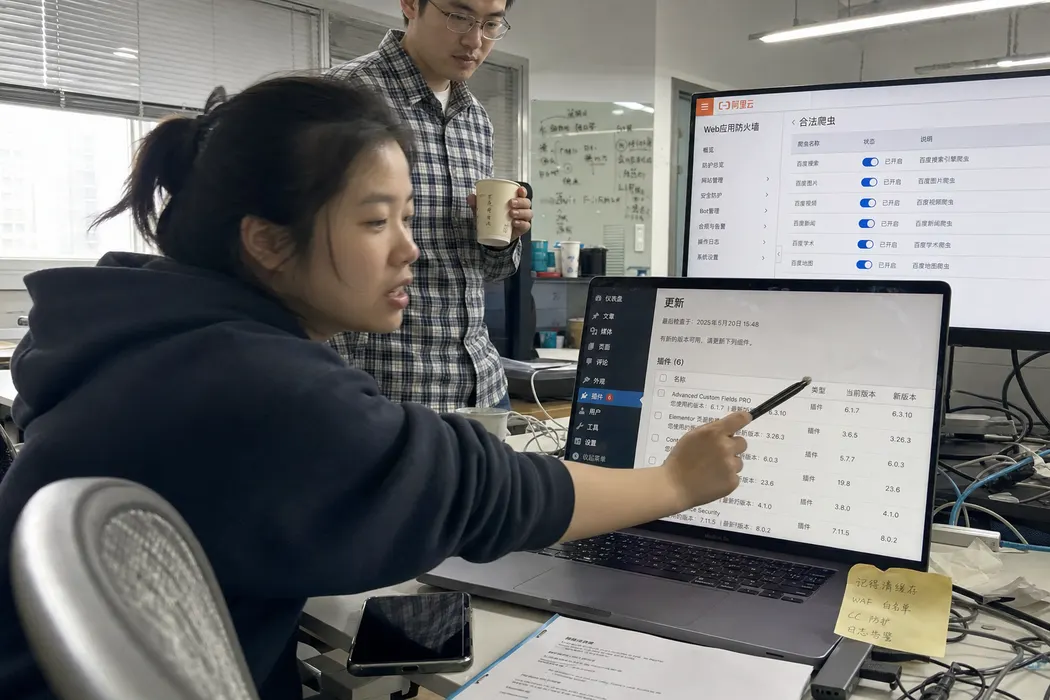
Les clouds chinois ouvrent une autre voie. Le WAF d’Alibaba Cloud (阿里云) propose une liste blanche Baidu à activer domaine par domaine.
Le pare-feu applicatif web (WAF) d’Alibaba Cloud comporte des règles de robots autorisés, dont une liste blanche des robots de Baidu (百度蜘蛛白名单), aux côtés de Google, Sogou, Bing et Yandex. Elles nécessitent le module de gestion des bots. Une fois une règle activée, les adresses de ces robots échappent aux contrôles de ce module ; les règles de contrôle d’accès et de limitation de débit peuvent toujours les filtrer. Source : Alibaba Cloud (阿里云), documentation de Web Application Firewall 2.0, 设置合法爬虫规则 (configurer les règles de robots légitimes), mise à jour le 17 septembre 2026. https://help.aliyun.com/zh/waf/web-application-firewall-2-0/user-guide/configure-the-allowed-crawlers-function
Bloquer la Chine, c’est aussi bloquer Baidu
La règle la plus expéditive bloque la Chine entière : on l’ajoute souvent en pleine attaque, puis on l’oublie. Or Baidu explore le Web depuis des réseaux de Chine continentale, et la règle le frappe lui aussi.
111.206.198.69, l’adresse de robot que Baidu prend lui-même pour exemple, appartient à la plage 111.192.0.0 à 111.207.255.255, que l’APNIC attribue au réseau de China Unicom (中国联通) pour la province de Pékin, pays CN. Source : fiche RDAP de l’APNIC, dernière modification le 21 octobre 2023, consultée le 3 novembre 2026. https://rdap.apnic.net/ip/111.206.198.69
Si le blocage doit rester, limitez-le à wp-login.php et à wp-admin et laissez les pages publiques ouvertes. Sur la page de connexion elle-même, l’authentification à deux facteurs et une limite de débit sur wp-login.php protègent mieux qu’une règle par pays, sans jamais toucher un robot.
Pour servir depuis la Chine même, Cloudflare vend un produit à part, avec ses propres formalités.
Cloudflare China Network est un abonnement distinct réservé aux clients Enterprise, exploité dans des centres de données de Chine continentale par JD Cloud. Chaque domaine racine doit disposer d’un dépôt ou d’une licence ICP et passer l’examen de contenu de JD Cloud. Source : Cloudflare, documentation China Network, pages Overview et Get started, avril 2026. https://developers.cloudflare.com/china-network/ et https://developers.cloudflare.com/china-network/get-started/
Sur le réseau mondial, rien ne garantit un point de présence proche.
Cloudflare précise que c’est le fournisseur d’accès du visiteur qui choisit le centre de données Cloudflare recevant la requête, selon ses propres politiques de routage et d’interconnexion, et que celles-ci ne privilégient pas toujours le site géographiquement le plus proche. Source : Cloudflare, documentation sur le routage géographique du trafic, octobre 2026. https://developers.cloudflare.com/support/troubleshooting/general-troubleshooting/geographic-traffic-routing/
Notre guide de Cloudflare en Chine détaille l’obligation de dépôt et ce qui change pour les visiteurs de Chine continentale.
Questions fréquentes
Wordfence fonctionne-t-il sur un serveur en Chine continentale ?
L’extension fonctionne, et son pare-feu applique les règles dont il dispose déjà. Ses propres mises à jour viennent toutefois de WordPress.org, si bien que le 429 peut les retenir, et le flux gratuit a 30 jours de retard sur la version Premium. GreatFire n’a jamais testé son hôte d’API, noc1.wordfence.com. Laissez ses limites de débit pour les robots désactivées, sauf à les fixer bien au-dessus du volume d’une exploration.
Peut-on installer WP-China-Yes sans risque ?
L’extension est open source et toujours maintenue sous le nom WPCY.COM, en version 3.9.3, testée jusqu’à WordPress 7.1. WordPress.org l’a fermée dans son annuaire en avril 2020 pour violation de ses règles. Comme elle s’intercale entre votre site et chaque mise à jour, lisez son code, figez sa version et vérifiez vers où pointent ses miroirs avant de lui confier vos correctifs.
Les mises à jour automatiques fonctionnent-elles si j’héberge en Chine ?
Seulement si la vérification de version obtient un HTTP 200 en retour. WordPress ne lance les mises à jour en arrière-plan qu’après une réponse valide d’api.wordpress.org, et un 429 interrompt le processus sans bruit. Sur un serveur en Chine continentale, prévoyez un miroir, un proxy ou des mises à jour faites hors du pays, puis comparez chaque semaine vos numéros de version avec ceux de WordPress.org.
Faut-il bloquer la Chine dans Cloudflare pour arrêter les attaques ?
Si vous tenez au trafic des moteurs de recherche chinois, cantonnez toute règle par pays à wp-login.php et à wp-admin. Le robot de Baidu opère depuis des plages d’adresses de Chine continentale : une règle appliquée à tout le site le refoule en même temps que les attaquants. Pour toute règle plus stricte sur les pages publiques, authentifiez d’abord les robots par DNS inverse et exemptez ceux qui passent le contrôle.
Envie d'un coup de main ?
ChinaWebFoundry pilote vos projets WordPress en Chine de bout en bout. Si l'ampleur du chantier vous intimide, écrivez-nous.
En parler