Die WordPress-Sicherheit in China bricht an zwei Stellen weg, und beide Male geschieht es lautlos. Auf einem Server in Festlandchina antworten die Update-Server von WordPress.org mit HTTP 429: Core und Plugins werden nicht mehr aktualisiert, und das Dashboard verschweigt es. Das Sicherheits-Plugin, das diese Lücke schließen soll, kann dann ausgerechnet die chinesischen Suchmaschinen-Crawler abweisen, auf die es die Website eigentlich abgesehen hat.
Keiner der beiden Fehler zeigt sich auf dem Bildschirm. Beide lassen sich aber noch heute an der eigenen Installation prüfen.
| Problem | Ursache | Was Sie sehen | Erste Abhilfe |
|---|---|---|---|
| Updates bleiben aus | WordPress.org drosselt Anfragen aus mehreren chinesischen Netzen | Nichts: keinen Update-Hinweis, kein automatisches Sicherheitsupdate | Ein Mirror, ein Proxy oder Updates von außerhalb Festlandchinas |
| Die Regeln des Plugins kommen zu spät | Wordfence Free erhält neue Firewall-Regeln 30 Tage nach Premium | Einen unauffälligen Scan | Funktionierende Updates, das Plugin nur als zweite Verteidigungslinie |
| Crawler werden abgewiesen | Ein Crawler-Rate-Limit, eine Sperrliste oder eine Länderregel | Indexzahlen bei Baidu, 360 oder Shenma, die stillstehen | Den Crawler per Reverse DNS prüfen, bevor eine Regel ihn zählt |
Erst Antwort, dann Absage: die Update-Server
Die Websites von WordPress.org sind aus Festlandchina erreichbar. GreatFire, das von innerhalb der Great Firewall testet, welche Websites durchkommen, stuft beide als erreichbar ein.
GreatFire stuft https://wordpress.org als aus Festlandchina erreichbar ein: Alle 13 jüngsten aussagekräftigen Tests kamen ohne Störung zustande, der letzte am 1. November 2026. Zu http://api.wordpress.org kam die Verbindung bei seinem einzigen jüngsten aussagekräftigen Test am 7. Oktober 2026 zustande. Quelle: GreatFire, abgerufen am 3. November 2026. https://en.greatfire.org/https/wordpress.org und https://en.greatfire.org/http/api.wordpress.org
Die Absage kommt von WordPress.org selbst.
WordPress.org teilte einem Nutzer in China, der HTTP-429-Fehler erhielt, mit, mehrere chinesische Netze seien „aufgrund eines hohen Maßes an Missbrauch und illegitimem Datenverkehr“ gedrosselt. Eine Whitelist oder einen offiziellen Weg, WordPress.org über einen chinesischen Proxy zu spiegeln, werde es nicht geben. Quelle: WordPress.org Meta Trac, Ticket #5106, 21. März 2020. https://web.archive.org/web/20260116133057/https://meta.trac.wordpress.org/ticket/5106
Was dann geschieht, steht im Code von WordPress selbst. Die Versionsprüfung des Core schickt eine Anfrage an api.wordpress.org, und jede Antwort außer HTTP 200 beendet die Funktion auf der Stelle. Der Hook, der automatische Hintergrund-Updates anstößt, steht weiter unten. Er wird nie ausgelöst.
In WordPress 7.1.3 bricht wp_version_check() ab, sobald die Antwort ein Fehler oder etwas anderes als HTTP 200 ist. Der Hook wp_maybe_auto_update, der Hintergrund-Updates startet, wird erst nach einer gültigen Antwort ausgelöst. Automatische Minor-Updates des Core sind standardmäßig aktiviert. Quelle: WordPress 7.1.3, wp-includes/update.php und wp-admin/includes/class-core-upgrader.php, abgerufen am 3. November 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-includes/update.php
Der Mechanismus, mit dem WordPress Sicherheitsreleases selbsttätig einspielt, läuft auf einem Server, der ein 429 erhält, also ins Leere. Plugins und Themes aus dem Verzeichnis von WordPress.org fragen dieselbe API ab und hängen deshalb mit fest. Keine E-Mail geht hinaus, kein Hinweis erscheint. Die Website bleibt auf dem Versionsstand des Tages, an dem die Drosselung einsetzte.
Die Update-Seite erschwert die Diagnose zusätzlich. WordPress speichert den Zeitpunkt einer Prüfung, bevor die Anfrage hinausgeht, sodass auch eine gescheiterte Prüfung aktuell aussieht.
WordPress 7.1.3 setzt last_checked auf die aktuelle Zeit, bevor die Anfrage an api.wordpress.org abgeht, „to prevent multiple blocking requests if request hangs“ (um mehrere blockierende Anfragen zu vermeiden, falls eine hängen bleibt). Dashboard > Aktualisierungen zeigt diesen Wert als „Last checked on“ (zuletzt geprüft am) an. Quelle: WordPress 7.1.3, wp-includes/update.php und wp-admin/update-core.php, abgerufen am 3. November 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-admin/update-core.php
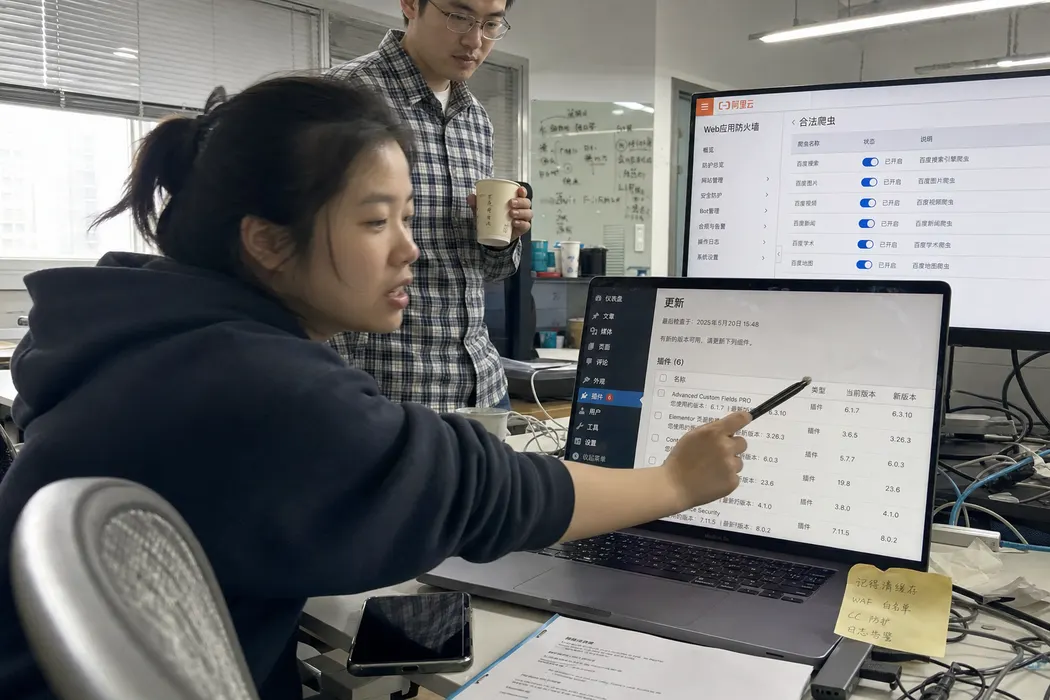
Auf einem Server in Festlandchina beweist eine Seite, die eine Prüfung von heute Morgen meldet und nichts zu aktualisieren findet, gar nichts. Vergleichen Sie die Versionsnummern in der Plugin-Übersicht mit den Angaben auf WordPress.org, und zwar in einem Browser außerhalb des Servers. Weichen sie ab und bietet WordPress nichts an, scheitern die Prüfungen.
Dasselbe 429 macht auch den Admin-Bereich träge, wie unser Leitfaden dazu, warum wp-admin in China langsam ist, zeigt. Dieser Beitrag widmet sich den Patches.
Warum WordPress-Sicherheit in China eine Frage der Patches ist
Neun von zehn neuen WordPress-Schwachstellen stecken in Plugins, und die schwersten werden wenige Stunden nach ihrer Veröffentlichung angegriffen.
Patchstack zählte 2025 im WordPress-Ökosystem 11.334 neue Schwachstellen, 42 Prozent mehr als 2024. 91 Prozent betrafen Plugins, 9 Prozent Themes; auf den WordPress-Core entfielen 6. Etwa die Hälfte der Schwachstellen mit hoher Auswirkung wurde innerhalb von 24 Stunden nach der Offenlegung ausgenutzt. Quelle: Patchstack, State of WordPress Security in 2026, Februar 2026. https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
Stunden also, und das bei einer Website, die gar nicht mehr nach Updates fragt.
Vorausgesetzt, es gibt überhaupt einen Patch.
Für 46 Prozent der Schwachstellen in den Patchstack-Daten von 2025 lag zum Zeitpunkt der öffentlichen Offenlegung kein Fix des Entwicklers vor. Quelle: Patchstack, State of WordPress Security in 2026, Februar 2026. https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
Selbst ein Team, das jeden Fix am Tag seines Erscheinens einspielt, bleibt also eine Weile angreifbar. Auf einem Server in Festlandchina ohne funktionierende Updates bleibt dieses Fenster offen, bis jemand es bemerkt, und das Dashboard gibt ihm keinen Anlass hinzusehen.
Vier Wege, eine Website in Festlandchina aktuell zu halten
| Weg | Funktionsweise | Was er Sie kostet | Worauf zu achten ist |
|---|---|---|---|
| Ein Mirror-Plugin | WP-China-Yes, heute WPCY.COM (3.9.3, getestet bis WordPress 7.1), leitet Aufrufe an WordPress.org auf Mirrors in Festlandchina um und fällt auf das Original zurück, wenn ein Mirror ausfällt | Fremdcode zwischen Ihrer Website und ihren Updates | Im April 2020 im Verzeichnis von WordPress.org geschlossen, heute auf GitHub. Lesen Sie den Code vor der Installation |
| Ein Proxy in wp-config.php | WP_PROXY_HOST und WP_PROXY_PORT leiten ausgehende Anfragen von WordPress über einen Proxy, den Sie außerhalb der gedrosselten Adressbereiche betreiben | Ein zweiter Server samt Wartung | Mit WP_PROXY_BYPASS_HOSTS umgehen lokale und chinesische Dienste den Proxy |
| Updates von außerhalb | Eine Staging-Kopie auf einem Server außerhalb Chinas aktualisieren, testen und die Dateien auf den Server in Festlandchina ausrollen | Eine Deployment-Pipeline und jemanden, der sie bedient | DISALLOW_FILE_MODS auf der Live-Website verhindert, dass das Dashboard sie halb aktualisiert |
| Ein Wartungsvertrag | Jemand verantwortet den Zeitplan und gleicht Versionen mit den Sicherheitshinweisen ab | Ein Vertrag mit einem externen Team | Fragen Sie, wie dessen Updates am 429 vorbeikommen |
WordPress 7.1.3 liest WP_PROXY_HOST, WP_PROXY_PORT, WP_PROXY_USERNAME, WP_PROXY_PASSWORD und WP_PROXY_BYPASS_HOSTS aus wp-config.php. DISALLOW_FILE_MODS schaltet Dateiänderungen aus dem Admin-Bereich ab, Updates und Installationen eingeschlossen. Quelle: WordPress 7.1.3, wp-includes/class-wp-http-proxy.php und wp-includes/load.php, abgerufen am 3. November 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-includes/class-wp-http-proxy.php
Der Mirror ist am schnellsten eingerichtet und am schwersten zu prüfen. Auf den Websites, die wir betreiben, setzen wir auf den Proxy oder auf geplante Update-Fenster, wie unsere Seite zu WordPress in China erläutert.
Welchen Weg Sie auch wählen: Jemand muss jede Woche die Versionsnummern mit den Sicherheitshinweisen abgleichen, denn WordPress erinnert niemanden daran. In der Praxis heißt das, die in der Woche veröffentlichten Schwachstellen für jedes Plugin der Website zu lesen, zuerst eine Staging-Kopie und dann den Live-Server zu aktualisieren und mit Datum festzuhalten, was sich geändert hat. Diese wöchentliche Routine steht im Zentrum unseres Service Wartung und Support.
Das Sicherheits-Plugin ersetzt keine Patches
Kann eine Website sich nicht mehr aktualisieren, liegt der Griff zum Sicherheits-Plugin nahe. Auf einem Server in Festlandchina hilft es weniger als erwartet, aus zwei Gründen.
Der erste ist der Zeitplan.
Die kostenlose Version von Wordfence erhält neue Firewall-Regeln und Malware-Signaturen aus dem Threat Defense Feed 30 Tage nach den Premium-Kunden. Quelle: Readme von Wordfence 9.0.2, WordPress.org, aktualisiert am 30. September 2026. https://wordpress.org/plugins/wordfence/
Dreißig Tage, während Patchstack die Zeit bis zum ersten Angriff in Stunden misst. Der Feed kommt zudem von den Servern von Wordfence, und GreatFire hat noc1.wordfence.com, den wichtigsten API-Host des Plugins, nie getestet. Sein Verhalten aus Festlandchina ist ungetestet, daher geben wir kein Urteil ab. Die Updates des Plugins selbst kommen wiederum von WordPress.org, hinter demselben 429.
Der zweite Grund sind Kollateralschäden. Zwei Einstellungen in zwei verbreiteten Plugins können chinesische Suchmaschinen-Crawler abweisen, und keine der beiden protokolliert das dort, wo man nachsehen würde.
Wordfence 9.0.2 wird mit fünf deaktivierten Rate Limits ausgeliefert, und seine einzige Crawler-Einstellung nimmt verifizierte Google-Crawler aus. Solid Security 10.0.6 liefert die Option „Default Ban List“ deaktiviert aus; eingeschaltet schreibt sie für User-Agents mit 360Spider, YisouSpider und EasouSpider ein 403 in die Serverkonfiguration. Quelle: Quellcode von Wordfence und Solid Security, WordPress.org, abgerufen am 9. und 29. Oktober 2026. https://wordpress.org/plugins/wordfence/ und https://wordpress.org/plugins/better-wp-security/
Tragen Sie in Wordfence unter „If a crawler’s page views exceed“ eine Zahl ein, dann kommt Googlebot ungezählt durch, während Baiduspider wie jeder andere Bot gezählt wird. Über dem Limit erhält er ein 503. Die Liste von Solid Security, das inzwischen unter dem Namen Kadence Security erscheint, sperrt 360 Search (360搜索) und Shenma Search (神马搜索) schon auf Serverebene aus, bevor WordPress die Anfrage überhaupt sieht. Baiduspider steht nicht auf der Liste.
Unser Leitfaden zu Baiduspider, der von Cloudflare und WAF-Regeln blockiert wird, geht beide Einstellungen Zeile für Zeile durch. Er entlastet auch die beiden Cache-Plugins, die man zuerst verdächtigt: LiteSpeed Cache und W3 Total Cache werden mit leeren User-Agent-Listen ausgeliefert und haben keine Regel, die Baiduspider nennt.
Den Crawler prüfen, bevor eine Regel ihn zählt
Ein User-Agent ist ein Header, den jeder beliebig setzen kann. Die von Baidu dokumentierte Prüfung ist eine Rückwärtsauflösung.
Eine echte Baiduspider-Adresse löst sich in einen Hostnamen auf, der auf .baidu.com oder .baidu.jp endet, und die Vorwärtsauflösung dieses Hostnamens muss die ursprüngliche Adresse liefern. Baidu erklärt, die IP-Bereiche seines Crawlers änderten sich und könnten daher nicht veröffentlicht werden. Quelle: Baidu Search Resource Platform (百度搜索资源平台), Februar 2022. https://ziyuan.baidu.com/college/articleinfo?id=3378
Damit scheidet eine aus einem Blogbeitrag abgeschriebene IP-Whitelist aus, und genau diese Form ist die einzige, die Wordfence akzeptiert. Sinnvoller ist es, Crawler am Netzwerkrand zu begrenzen, wo eine Regel vorher die Auflösung prüfen kann, oder die Crawler-Limits im Plugin ausgeschaltet zu lassen.
Chinesische Clouds eröffnen einen weiteren Weg. Die WAF von Alibaba Cloud (阿里云) bringt eine Baidu-Whitelist mit, die sich pro Domain einschalten lässt.
Die Web Application Firewall von Alibaba Cloud hat Regeln für zugelassene Crawler, darunter eine Whitelist für Baidu-Spider (百度蜘蛛白名单), neben Google, Sogou, Bing und Yandex. Sie setzen das Modul Bot-Management voraus. Ist eine Regel aktiv, überspringen die Adressen dieser Crawler die Prüfungen des Bot-Managements; Zugriffskontroll- und Rate-Limit-Regeln können sie weiterhin filtern. Quelle: Alibaba Cloud (阿里云), Dokumentation zu Web Application Firewall 2.0, 设置合法爬虫规则 (Regeln für legitime Crawler einrichten), aktualisiert am 17. September 2026. https://help.aliyun.com/zh/waf/web-application-firewall-2-0/user-guide/configure-the-allowed-crawlers-function
Länderblockaden treffen auch den Baidu-Crawler
Die gröbste Regel ist eine Länderblockade gegen China, oft mitten in einem Angriff angelegt und danach nie wieder entfernt. Baidu crawlt aus Netzen in Festlandchina, also trifft diese Regel auch ihn.
111.206.198.69, die Crawler-Adresse aus Baidus eigenem Beispiel, liegt im Bereich 111.192.0.0 bis 111.207.255.255, den APNIC als Netz von China Unicom (中国联通) in der Provinz Peking führt, Land CN. Quelle: RDAP-Eintrag von APNIC, zuletzt geändert am 21. Oktober 2023, abgerufen am 3. November 2026. https://rdap.apnic.net/ip/111.206.198.69
Soll die Blockade bleiben, beschränken Sie sie auf wp-login.php und wp-admin und lassen die öffentlichen Seiten offen. Auf der Login-Seite selbst leisten Zwei-Faktor-Anmeldung und ein Rate Limit auf wp-login.php mehr als eine Länderregel, und keines von beiden berührt einen Crawler.
Für die Auslieferung aus China selbst verkauft Cloudflare ein eigenes Produkt mit eigenen Formalitäten.
Cloudflare China Network ist ein separates Abonnement für Enterprise-Kunden, betrieben von JD Cloud in Rechenzentren in Festlandchina. Jede Apex-Domain braucht eine ICP-Registrierung oder ICP-Lizenz und die Inhaltsprüfung von JD Cloud. Quelle: Cloudflare, Dokumentation zu China Network, Seiten Overview und Get started, April 2026. https://developers.cloudflare.com/china-network/ und https://developers.cloudflare.com/china-network/get-started/
Im globalen Netz ist ein naher Standort nicht garantiert.
Cloudflare erklärt, dass der Internetanbieter des Besuchers nach seinen eigenen Routing- und Peering-Richtlinien entscheidet, welches Cloudflare-Rechenzentrum eine Anfrage erhält, und dass diese nicht immer den geografisch nächsten Standort bevorzugen. Quelle: Cloudflare, Dokumentation zum geografischen Traffic-Routing, Oktober 2026. https://developers.cloudflare.com/support/troubleshooting/general-troubleshooting/geographic-traffic-routing/
Unser Leitfaden zu Cloudflare in China behandelt die Registrierungspflicht und was sich für Besucher in Festlandchina ändert.
Häufige Fragen
Funktioniert Wordfence auf einem Server in Festlandchina?
Das Plugin läuft, und seine Firewall arbeitet mit den Regeln, die sie bereits hat. Seine eigenen Updates kommen jedoch von WordPress.org, sodass das 429 sie aufhalten kann, und der kostenlose Feed liegt 30 Tage hinter Premium. GreatFire hat den API-Host noc1.wordfence.com nie getestet. Lassen Sie die Crawler-Rate-Limits ausgeschaltet, es sei denn, Sie setzen sie weit über das, was ein Crawl erzeugt.
Kann man WP-China-Yes bedenkenlos installieren?
Es ist quelloffen und wird als WPCY.COM weiter gepflegt, in Version 3.9.3, getestet bis WordPress 7.1. WordPress.org hat es im April 2020 wegen eines Verstoßes gegen die Richtlinien im Verzeichnis geschlossen. Da es zwischen Ihrer Website und jedem Update sitzt, lesen Sie den Code, fixieren Sie die Version und prüfen Sie, wohin die Mirrors zeigen, bevor Sie ihm Ihre Patches anvertrauen.
Funktionieren automatische Updates, wenn ich in China hoste?
Nur wenn die Versionsprüfung ein HTTP 200 zurückbekommt. WordPress startet Hintergrund-Updates erst nach einer gültigen Antwort von api.wordpress.org, und ein 429 stoppt den Vorgang lautlos. Planen Sie auf einem Server in Festlandchina einen Mirror, einen Proxy oder Updates von außerhalb ein, und vergleichen Sie Ihre Versionsnummern jede Woche mit WordPress.org.
Sollte ich China in Cloudflare sperren, um Angriffe zu stoppen?
Beschränken Sie jede Länderregel auf wp-login.php und wp-admin, wenn Ihnen Besucher aus chinesischen Suchmaschinen wichtig sind. Der Baidu-Crawler kommt aus Adressbereichen in Festlandchina, also weist eine Regel für die ganze Website ihn zusammen mit den Angreifern ab. Für strengere Regeln auf den öffentlichen Seiten prüfen Sie Crawler zuerst per Reverse DNS und nehmen jene, die die Prüfung bestehen, von der Regel aus.
Brauchen Sie dabei Hilfe?
ChinaWebFoundry betreut Web-Projekte in China von A bis Z. Wenn Ihnen das alles nach mehr aussieht, als Sie allein angehen möchten, melden Sie sich.
Sprechen Sie uns an