La seguridad de WordPress en China se resiente por dos vías, ambas silenciosas. En un servidor situado en China continental, los servidores de actualización de WordPress.org responden con un error HTTP 429, de modo que el núcleo y los plugins dejan de actualizarse sin que el escritorio lo mencione. Después, el plugin de seguridad que se instaló para cubrir ese hueco puede rechazar a los rastreadores de los buscadores chinos, precisamente aquellos para los que se creó el sitio.
Ninguno de los dos fallos aparece en pantalla. Aun así, puede comprobar ambos hoy mismo en su instalación.
| Problema | Dónde empieza | Qué ve usted | Primera solución |
|---|---|---|---|
| Las actualizaciones se detienen | WordPress.org limita las peticiones de varias redes chinas | Nada: ni aviso de actualización ni versión de seguridad automática | Un espejo, un proxy o actualizaciones ejecutadas fuera de China continental |
| Las reglas del plugin llegan tarde | Wordfence gratuito recibe las nuevas reglas de cortafuegos 30 días después que Premium | Un análisis sin incidencias | Restablecer los parches y dejar el plugin como segunda línea |
| Los rastreadores quedan bloqueados | Un límite de peticiones, una lista de bloqueo o una regla por país | Recuentos de indexación estancados en Baidu, 360 o Shenma | Verificar el rastreador por DNS inverso antes de que una regla lo cuente |
Los servidores de actualización responden y luego se niegan
Los sitios de WordPress.org son accesibles desde China continental. GreatFire, que mide desde el otro lado del Gran Cortafuegos si los sitios cargan, da ambos por accesibles.
GreatFire considera https://wordpress.org accesible desde China continental: sus 13 pruebas concluyentes recientes conectaron con normalidad, la última el 1 de noviembre de 2026. http://api.wordpress.org conectó en su única prueba concluyente reciente, el 7 de octubre de 2026. Fuente: GreatFire, consultado el 3 de noviembre de 2026. https://en.greatfire.org/https/wordpress.org y https://en.greatfire.org/http/api.wordpress.org
La negativa procede del propio WordPress.org.
WordPress.org respondió a un usuario en China que recibía errores HTTP 429 que varias redes chinas tienen limitadas las peticiones «debido a un alto nivel de abuso y de tráfico ilegítimo», y que no ofrecería una lista blanca ni una vía oficial para replicar WordPress.org a través de un proxy chino. Fuente: WordPress.org Meta Trac, ticket n.º 5106, 21 de marzo de 2020. https://web.archive.org/web/20260116133057/https://meta.trac.wordpress.org/ticket/5106
Lo que sigue figura negro sobre blanco en el código de WordPress. La comprobación de versión del núcleo envía una petición a api.wordpress.org, y cualquier respuesta distinta de un HTTP 200 detiene la función en el acto. El gancho que pone en marcha las actualizaciones automáticas en segundo plano está más abajo. Nunca llega a ejecutarse.
En WordPress 7.1.3, wp_version_check() termina en cuanto la respuesta es un error o algo distinto de un HTTP 200. El gancho wp_maybe_auto_update, que inicia las actualizaciones en segundo plano, solo se ejecuta tras una respuesta válida. Las actualizaciones menores automáticas del núcleo están activadas por defecto. Fuente: WordPress 7.1.3, wp-includes/update.php y wp-admin/includes/class-core-upgrader.php, consultados el 3 de noviembre de 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-includes/update.php
Así que el mecanismo que WordPress prevé para instalar las versiones de seguridad no sirve de nada en un servidor que recibe un 429. Los plugins y los temas del directorio de WordPress.org consultan la misma API y se atascan con él. No sale ningún correo ni aparece ningún aviso. El sitio se queda con las versiones que tenía el día en que el límite empezó a aplicarse.
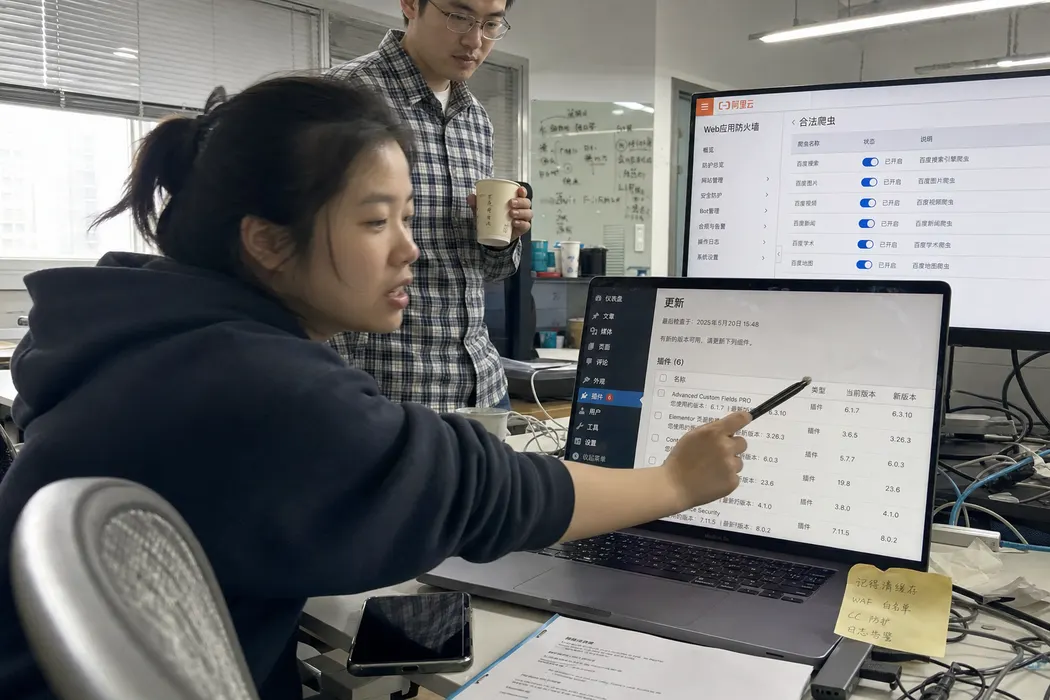
La pantalla de actualizaciones complica aún más el diagnóstico. WordPress anota la hora de la comprobación antes de enviar la petición, con lo que una comprobación fallida parece recién hecha.
WordPress 7.1.3 asigna a last_checked la hora actual antes de que la petición salga hacia api.wordpress.org, «to prevent multiple blocking requests if request hangs» (para evitar varias peticiones bloqueantes si una se queda colgada). La pantalla Escritorio > Actualizaciones muestra ese valor como «Last checked on» (última comprobación). Fuente: WordPress 7.1.3, wp-includes/update.php y wp-admin/update-core.php, consultados el 3 de noviembre de 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-admin/update-core.php
En un servidor de China continental, una pantalla que indica una comprobación hecha esta mañana y nada que actualizar no demuestra nada. Compare los números de versión de la pantalla de plugins con las páginas de cada plugin en WordPress.org, desde un navegador ajeno al servidor. Si no coinciden y WordPress no ofrece nada, es que las comprobaciones fallan.
Ese mismo 429 explica también la lentitud del panel de administración, que aborda nuestra guía sobre por qué wp-admin va lento en China. Esta guía se ocupa de los parches.
Por qué la seguridad de WordPress en China depende de los parches
Nueve de cada diez vulnerabilidades nuevas de WordPress están en plugins, y las más graves se explotan a las pocas horas de publicarse.
Patchstack contabilizó 11.334 vulnerabilidades nuevas en el ecosistema de WordPress en 2025, un 42 % más que en 2024. El 91 % estaba en plugins y el 9 % en temas; el núcleo de WordPress tuvo 6. Alrededor de la mitad de las vulnerabilidades de alto impacto se explotaron en las 24 horas siguientes a su divulgación. Fuente: Patchstack, State of WordPress Security in 2026, febrero de 2026. https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
Horas, frente a un sitio que ya no pide ni una actualización.
Y eso, cuando hay parche.
El 46 % de las vulnerabilidades de los datos de Patchstack de 2025 no había recibido una corrección del desarrollador cuando se divulgó públicamente. Fuente: Patchstack, State of WordPress Security in 2026, febrero de 2026. https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
Incluso el equipo que instala cada corrección el día en que sale pasa, por tanto, un tiempo expuesto. En un servidor de China continental sin actualizaciones, esa ventana sigue abierta hasta que alguien se da cuenta, y el escritorio no le da ningún motivo para mirar.
Cuatro formas de mantener al día un sitio alojado en China
| Opción | Cómo funciona | Qué le cuesta | Qué vigilar |
|---|---|---|---|
| Un plugin de espejo | WP-China-Yes, hoy WPCY.COM (3.9.3, probado hasta WordPress 7.1), desvía las llamadas a WordPress.org hacia espejos en China continental y vuelve al original cuando un espejo falla | Código de terceros entre su sitio y sus actualizaciones | WordPress.org lo cerró en su directorio en abril de 2020 y ahora vive en GitHub. Lea su código antes de instalarlo |
| Un proxy en wp-config.php | WP_PROXY_HOST y WP_PROXY_PORT envían las peticiones salientes de WordPress a través de un proxy que usted gestiona fuera de los rangos limitados | Un segundo servidor que mantener | Use WP_PROXY_BYPASS_HOSTS para que los servicios locales y chinos no pasen por el proxy |
| Actualizar desde fuera | Actualizar una copia de preproducción en un servidor de otro país, probarla y desplegar los archivos en el servidor chino | Un flujo de despliegue y alguien que lo ejecute | Active DISALLOW_FILE_MODS en el sitio en producción para que el escritorio no lo deje a medio actualizar |
| Un contrato de mantenimiento | Alguien se encarga del calendario y coteja las versiones con los avisos de seguridad | Un contrato con un equipo externo | Pregunte cómo sortean sus actualizaciones el 429 |
WordPress 7.1.3 lee WP_PROXY_HOST, WP_PROXY_PORT, WP_PROXY_USERNAME, WP_PROXY_PASSWORD y WP_PROXY_BYPASS_HOSTS desde wp-config.php. DISALLOW_FILE_MODS desactiva los cambios de archivos desde el panel, actualizaciones e instalaciones incluidas. Fuente: WordPress 7.1.3, wp-includes/class-wp-http-proxy.php y wp-includes/load.php, consultados el 3 de noviembre de 2026. https://raw.githubusercontent.com/WordPress/WordPress/7.1.3/wp-includes/class-wp-http-proxy.php
El espejo es lo más rápido de poner en marcha y lo más difícil de auditar. En los sitios que gestionamos usamos el proxy o ventanas de actualización programadas, como explica nuestra página sobre WordPress en China.
Sea cual sea la opción, alguien tendrá que cotejar cada semana los números de versión con los avisos de seguridad, porque WordPress no se lo va a recordar. En la práctica, eso supone leer las vulnerabilidades publicadas en la semana para cada plugin del sitio, actualizar primero una copia de preproducción y después el servidor en producción, y dejar constancia por escrito, con fecha, de lo que cambió. Esa rutina semanal es el núcleo de nuestro servicio de mantenimiento y soporte.
El plugin de seguridad no sustituye a los parches
Ante un sitio que no puede actualizarse, la respuesta habitual es instalar un plugin de seguridad. En un servidor de China continental ayuda menos de lo que se cree, por dos razones.
La primera es el calendario.
La versión gratuita de Wordfence recibe las nuevas reglas de cortafuegos y las firmas de malware del Threat Defense Feed 30 días después que los clientes Premium. Fuente: archivo readme de Wordfence 9.0.2, WordPress.org, actualizado el 30 de septiembre de 2026. https://wordpress.org/plugins/wordfence/
Treinta días, frente a una primera explotación que Patchstack mide en horas. Además, ese flujo llega desde los servidores de Wordfence, y GreatFire nunca ha probado noc1.wordfence.com, el principal servidor de API del plugin. Su comportamiento desde China continental no se ha probado, así que no le damos ningún veredicto. Y las actualizaciones del propio plugin llegan desde WordPress.org, detrás del mismo 429.
La segunda razón son los daños colaterales. Dos ajustes de dos plugins muy extendidos pueden rechazar a los rastreadores de los buscadores chinos, y ninguno de ellos lo registra donde uno lo buscaría.
Wordfence 9.0.2 viene con sus cinco límites de peticiones desactivados, y su único ajuste para rastreadores exime a los rastreadores de Google verificados. Solid Security 10.0.6 trae la opción «Default Ban List» desactivada; si se activa, escribe en la configuración del servidor un 403 para los agentes de usuario que contengan 360Spider, YisouSpider y EasouSpider. Fuente: código fuente de Wordfence y Solid Security, WordPress.org, consultado el 9 y el 29 de octubre de 2026. https://wordpress.org/plugins/wordfence/ y https://wordpress.org/plugins/better-wp-security/
Si escribe una cifra en el campo «If a crawler’s page views exceed» de Wordfence, Googlebot pasa de largo mientras Baiduspider se cuenta como cualquier otro bot. Si supera el límite, recibe un 503. La lista de Solid Security, que ahora se distribuye con el nombre de Kadence Security, deja fuera a 360 Search (360搜索) y a Shenma Search (神马搜索) en el propio servidor, antes de que WordPress vea la petición. Baiduspider no figura en ella.
Nuestra guía sobre Baiduspider bloqueado por Cloudflare y las reglas del WAF repasa ambos ajustes línea por línea. También descarta los dos plugins de caché de los que se sospecha primero: LiteSpeed Cache y W3 Total Cache vienen con sus listas de agentes de usuario vacías y no tienen ninguna regla que mencione a Baiduspider.
Verificar el rastreador antes de que una regla lo cuente
Un agente de usuario no es más que una cabecera, y cualquiera puede poner en ella lo que quiera. La comprobación que documenta Baidu es una búsqueda inversa.
Una dirección auténtica de Baiduspider se resuelve en un nombre de host terminado en .baidu.com o .baidu.jp, y la búsqueda directa de ese nombre debe devolver la dirección original. Baidu afirma que los rangos de IP de su rastreador cambian y que no puede publicarlos. Fuente: Baidu Search Resource Platform (百度搜索资源平台), febrero de 2022. https://ziyuan.baidu.com/college/articleinfo?id=3378
Eso descarta la lista blanca de IP copiada de un artículo de blog, el único formato que admite Wordfence. Lo sensato es limitar las peticiones de los rastreadores en el borde de la red, donde una regla puede hacer antes la búsqueda, o dejar desactivados en el plugin los límites para rastreadores.
Las nubes chinas abren otra vía. El WAF de Alibaba Cloud (阿里云) incluye una lista blanca de Baidu que se activa dominio por dominio.
El Web Application Firewall de Alibaba Cloud tiene reglas de rastreadores permitidos que incluyen una lista blanca de arañas de Baidu (百度蜘蛛白名单), junto a las de Google, Sogou, Bing y Yandex. Requieren el módulo de gestión de bots. Con una regla activada, las direcciones de esos rastreadores se saltan los controles de gestión de bots; las reglas de control de acceso y de límite de peticiones aún pueden filtrarlas. Fuente: Alibaba Cloud (阿里云), documentación de Web Application Firewall 2.0, 设置合法爬虫规则 (configurar reglas de rastreadores legítimos), actualizada el 17 de septiembre de 2026. https://help.aliyun.com/zh/waf/web-application-firewall-2-0/user-guide/configure-the-allowed-crawlers-function
Los bloqueos por país también atrapan al rastreador de Baidu
La regla más expeditiva bloquea China entera: suele añadirse en pleno ataque y luego nadie la retira. Baidu rastrea desde redes de China continental, así que esa regla lo atrapa también a él.
111.206.198.69, la dirección de rastreador del ejemplo que pone el propio Baidu, está en el bloque 111.192.0.0 a 111.207.255.255, que APNIC registra como red de China Unicom (中国联通) en la provincia de Pekín, país CN. Fuente: registro RDAP de APNIC, última modificación el 21 de octubre de 2023, consultado el 3 de noviembre de 2026. https://rdap.apnic.net/ip/111.206.198.69
Si el bloqueo se mantiene, restrínjalo a wp-login.php y wp-admin y deje abiertas las páginas públicas. En la propia página de acceso, el inicio de sesión en dos pasos y un límite de peticiones sobre wp-login.php protegen más que una regla por país, y ninguno de los dos afecta a un rastreador.
Para servir desde la propia China, Cloudflare vende un producto aparte, con sus propios trámites.
Cloudflare China Network es una suscripción aparte para clientes Enterprise, operada por JD Cloud en centros de datos de China continental. Cada dominio raíz necesita un registro o una licencia ICP y la revisión de contenidos de JD Cloud. Fuente: Cloudflare, documentación de China Network, páginas Overview y Get started, abril de 2026. https://developers.cloudflare.com/china-network/ y https://developers.cloudflare.com/china-network/get-started/
En la red global, nada garantiza un nodo cercano.
Cloudflare explica que es el proveedor de acceso del visitante quien decide qué centro de datos de Cloudflare recibe una petición, según sus propias políticas de enrutamiento e interconexión, y que estas no siempre favorecen la ubicación geográficamente más cercana. Fuente: Cloudflare, documentación sobre el enrutamiento geográfico del tráfico, octubre de 2026. https://developers.cloudflare.com/support/troubleshooting/general-troubleshooting/geographic-traffic-routing/
Nuestra guía de Cloudflare en China explica el requisito del registro y lo que cambia para los visitantes de China continental.
Preguntas frecuentes
¿Funciona Wordfence en un servidor de China continental?
El plugin funciona, y su cortafuegos aplica las reglas que ya tiene. Sus actualizaciones, sin embargo, llegan desde WordPress.org, de modo que el 429 puede retenerlas, y el flujo gratuito va 30 días por detrás de Premium. GreatFire nunca ha probado su servidor de API, noc1.wordfence.com. Mantenga desactivados sus límites para rastreadores, salvo que los fije muy por encima de lo que envía un rastreo.
¿Es seguro instalar WP-China-Yes?
Es de código abierto y sigue mantenido con el nombre WPCY.COM, en la versión 3.9.3, probado hasta WordPress 7.1. WordPress.org lo cerró en su directorio en abril de 2020 por incumplir sus normas. Como se sitúa entre su sitio y cada actualización, lea el código, fije la versión y compruebe adónde apuntan sus espejos antes de confiarle los parches.
¿Funcionan las actualizaciones automáticas si alojo el sitio en China?
Solo cuando la comprobación de versión recibe un HTTP 200. WordPress inicia las actualizaciones en segundo plano tras una respuesta válida de api.wordpress.org, y un 429 detiene el proceso sin aviso. En un servidor de China continental, cuente con un espejo, un proxy o actualizaciones hechas desde fuera, y compare cada semana sus números de versión con los de WordPress.org.
¿Debo bloquear China en Cloudflare para frenar los ataques?
Si le interesa el tráfico de los buscadores chinos, limite cualquier regla por país a wp-login.php y wp-admin. El rastreador de Baidu opera desde bloques de direcciones de China continental, así que una regla para todo el sitio lo rechaza junto con los atacantes. Para cualquier regla más estricta en las páginas públicas, verifique antes los rastreadores por DNS inverso y deje que la regla exima a los que superen la prueba.
¿Le echamos una mano?
ChinaWebFoundry lleva proyectos web en China de principio a fin. Si todo esto le parece más de lo que quiere afrontar solo, escríbanos.
Hablemos